
零信任安全架构产品
零信任安全平台是以“永不信任,持续验证”为核心理念的新一代网络安全防护产品。平台采用零信任网络隐身协议(NHP)作为核心通信协议,以可信标识认证技术为基础,融合SPA单包授权、动态访问控制、安全隧道加密、微隔离等核心技术,构建网络隐身、身份可信、访问可控、行为可审计的全方位立体化防护体系。
 NHP网络隐身
- SPA单包授权
- IP地址动态隐藏
- 可信标识认证体系
- 动态访问控制与持续验证
系统组成
System Components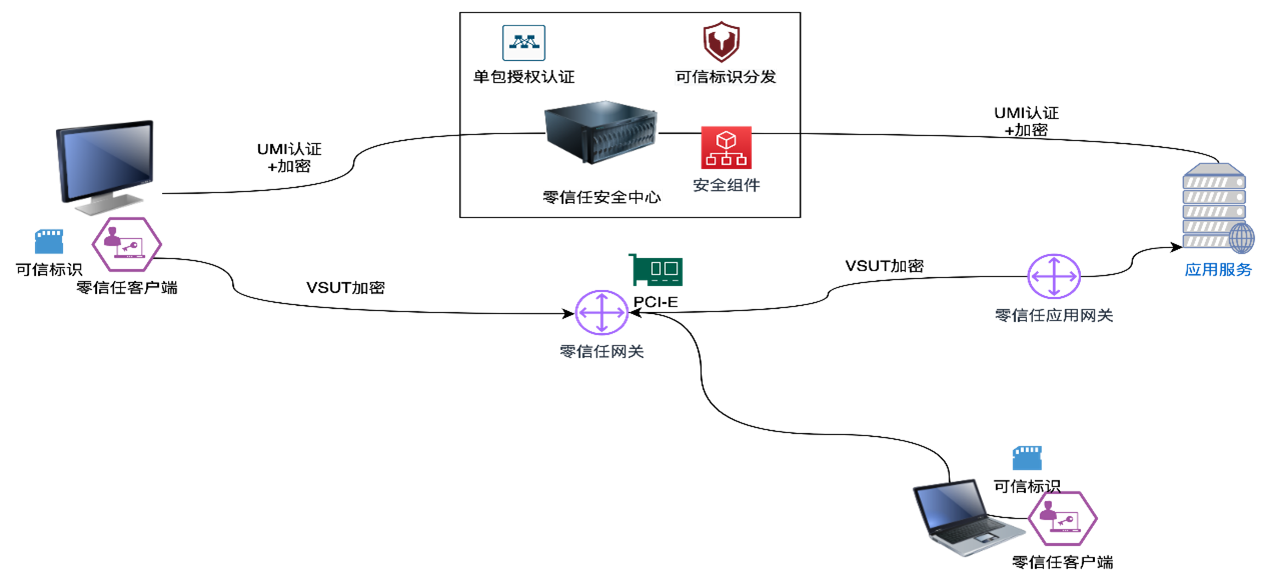
功能预览
Feature Preview-
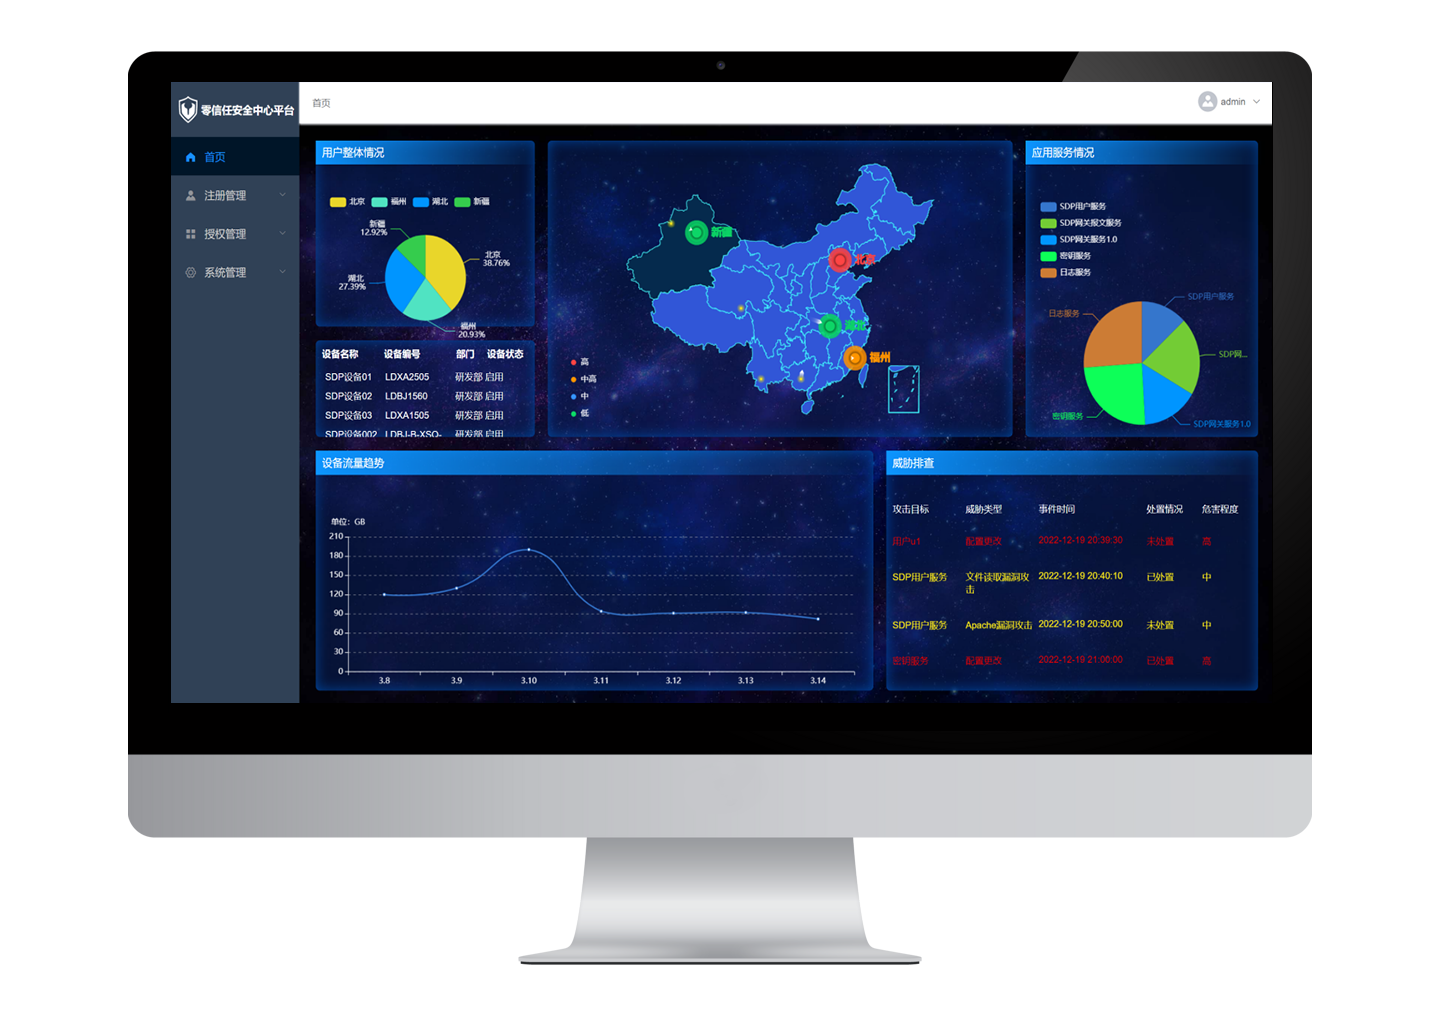
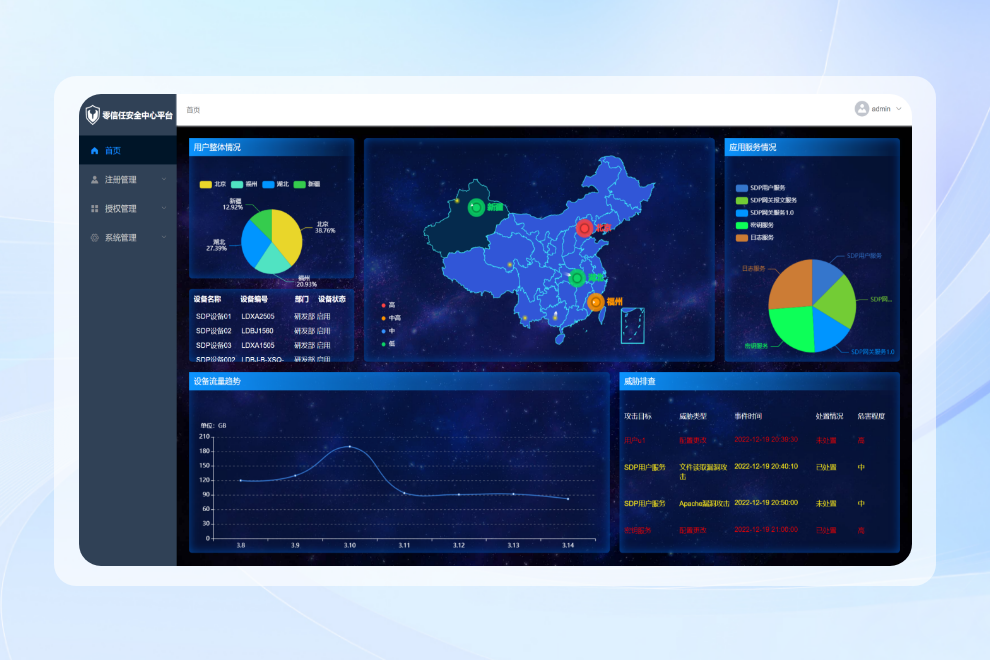
零信任安全中心
零信任安全中心是整个安全体系的“大脑”,负责用户/设备/应用服务的注册管理、统一认证、授权管理、动态策略管理与运行态势监控。提供可视化Dashboard展示全网安全态势。
-
零信任客户端
零信任客户端负责访问者的本地化身份验证,与安全中心完成SPA认证和双向认证后获取资源授权列表,再与网关建立安全数据通道。支持Windows/Linux/信创OS/移动端。
-
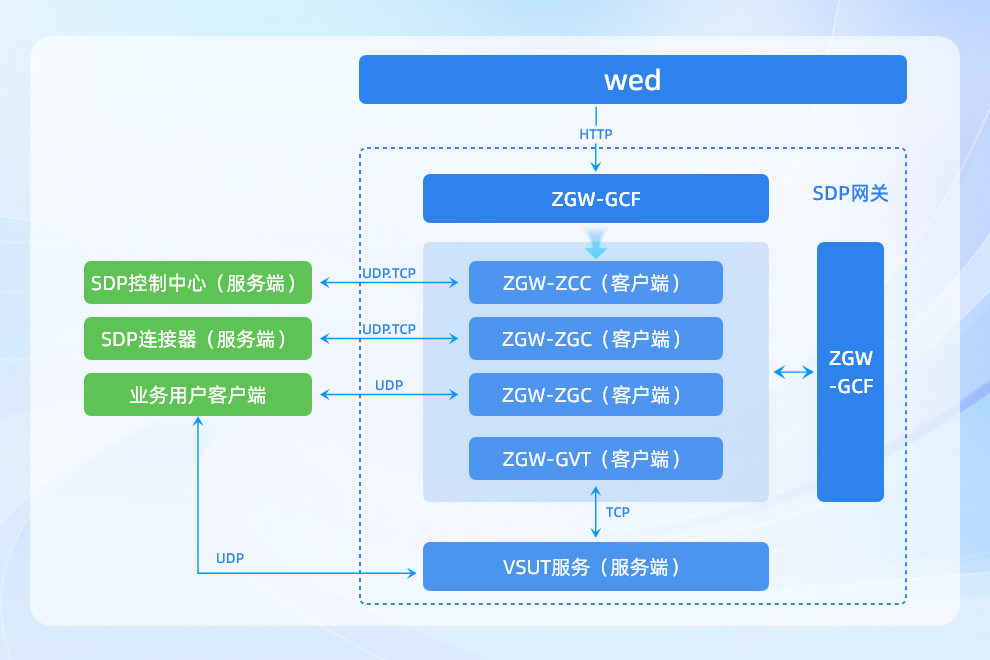
零信任安全网关
零信任安全网关是安全策略的“执行引擎”,负责动态执行安全中心下发的安全策略,实现访问请求的转发或拦截,与客户端建立加密安全隧道。支持集群化部署与高可用架构。
-
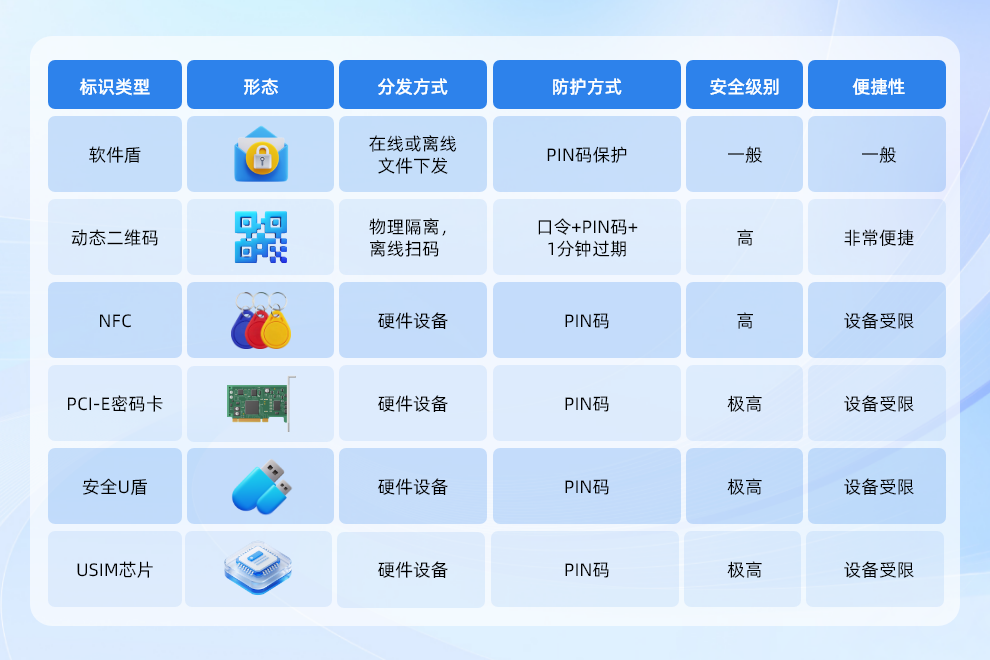
可信标识载体
可信标识载体包括软件盾(软证书)、安全U盾(USB Key)、PCI-E密码卡、密码机等,支持国密SM2/SM3/SM4算法,符合国家密码局安全二级标准。
-
01
网络全面隐身,攻击面最小化
NHP协议实现服务器IP/端口全隐藏,SPA单包授权使未授权者完全无法探测目标,从根源上杜绝端口扫描、DDoS等攻击 -
02
身份可信,杜绝冒用
基于国密算法的可信标识认证,安全强度远高于传统口令,结合多因子认证与持续验证,确保每个访问主体身份可信 -
03
全流量加密,数据不泄露
采用国密算法的安全隧道进行端到端加密传输,每个用户独享隧道,数据包头也加密保护 -
04
体系化防护,不留盲区
覆盖南北向流量(外部访问)和东西向流量(内部横向移动),结合微隔离实现全方位立体防护 -
05
符合国家/行业标准
严格遵循T/CCF 0002—2024《零信任网络隐身协议规范》、GB/T 43696-2024《零信任参考体系架构》、GB/T 22239-2019《等保2.0》等 -
06
全面适配信创国产化环境
已完成与主流国产化厂商适配认证,涵盖CPU(飞腾/鲲鹏/龙芯/兆芯/海光/申威)、操作系统(银河麒麟/统信UOS/中科方德)等
兼容适配
Compatibility
Business Scenarios
远程办公
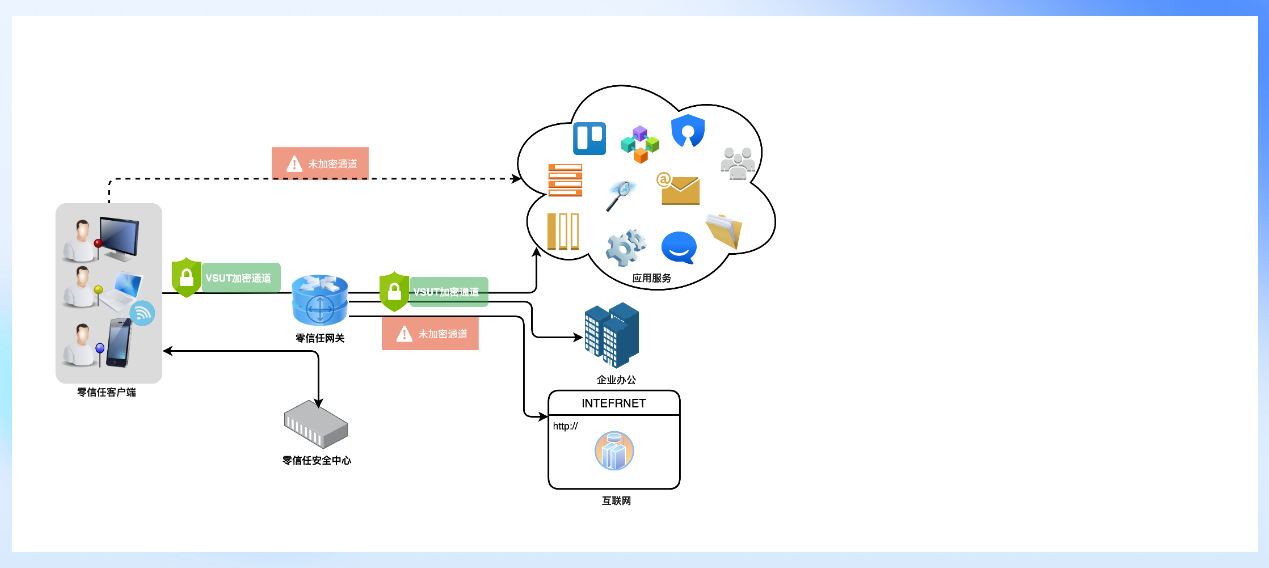
基于立达信安零信任安全体系的远程办公解决方案可实现网络隐身,避免资产被探测,不遭受漏洞攻击,并对访问者进行SPA认证、双向认证、动态授权策略,可防止非法访问和黑客攻击。
企业邮件
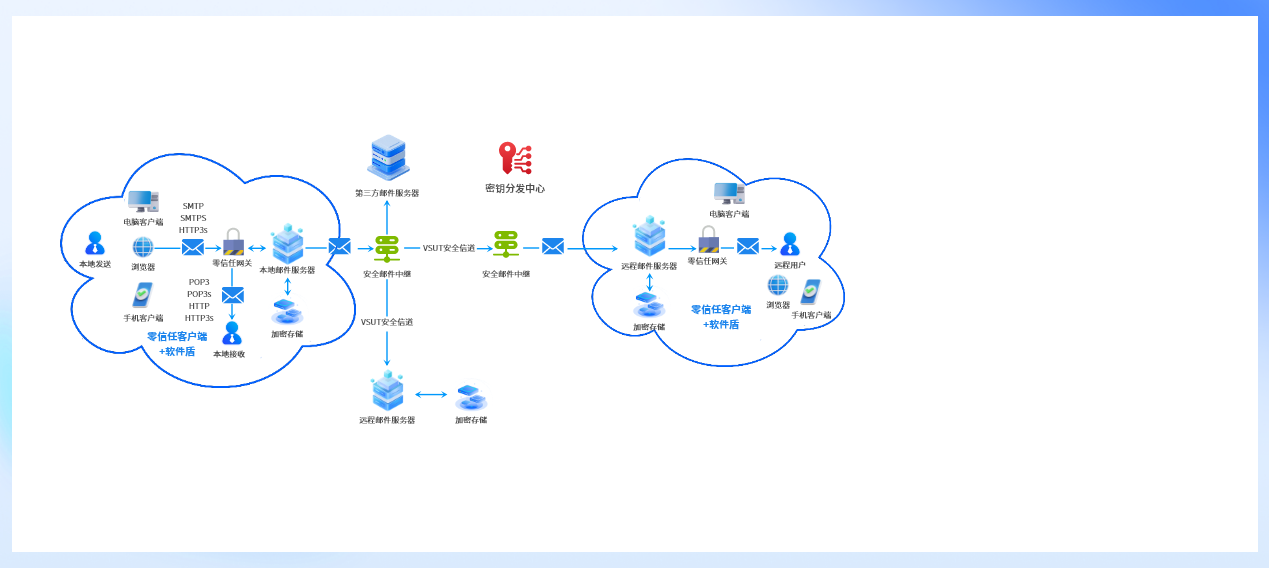
基于零信任的企业邮件安全解决方案使非法访问者无法访问到邮件服务器,而企业员工无论身在何处,发送与接收邮件都必须通过网络认证、应用双向认证和安全隧道才能访问邮件服务器,不仅可解决假冒邮件或对邮件内容的窃取与篡改,还可以很好的解决一直困惑大家的垃圾邮件问题。